Firmowy menedżer haseł
Hasła zespołu są przechowywane w prywatnym repozytorium Git i zarządzane za pomocą pass, otwartego menedżera haseł z passwordstore.org. Każde hasło to osobny plik zaszyfrowany GPG, a odblokowuje go YubiKey. W ten sposób Obmondo przechowuje hasła i inne dane uwierzytelniające, gdy są potrzebne.
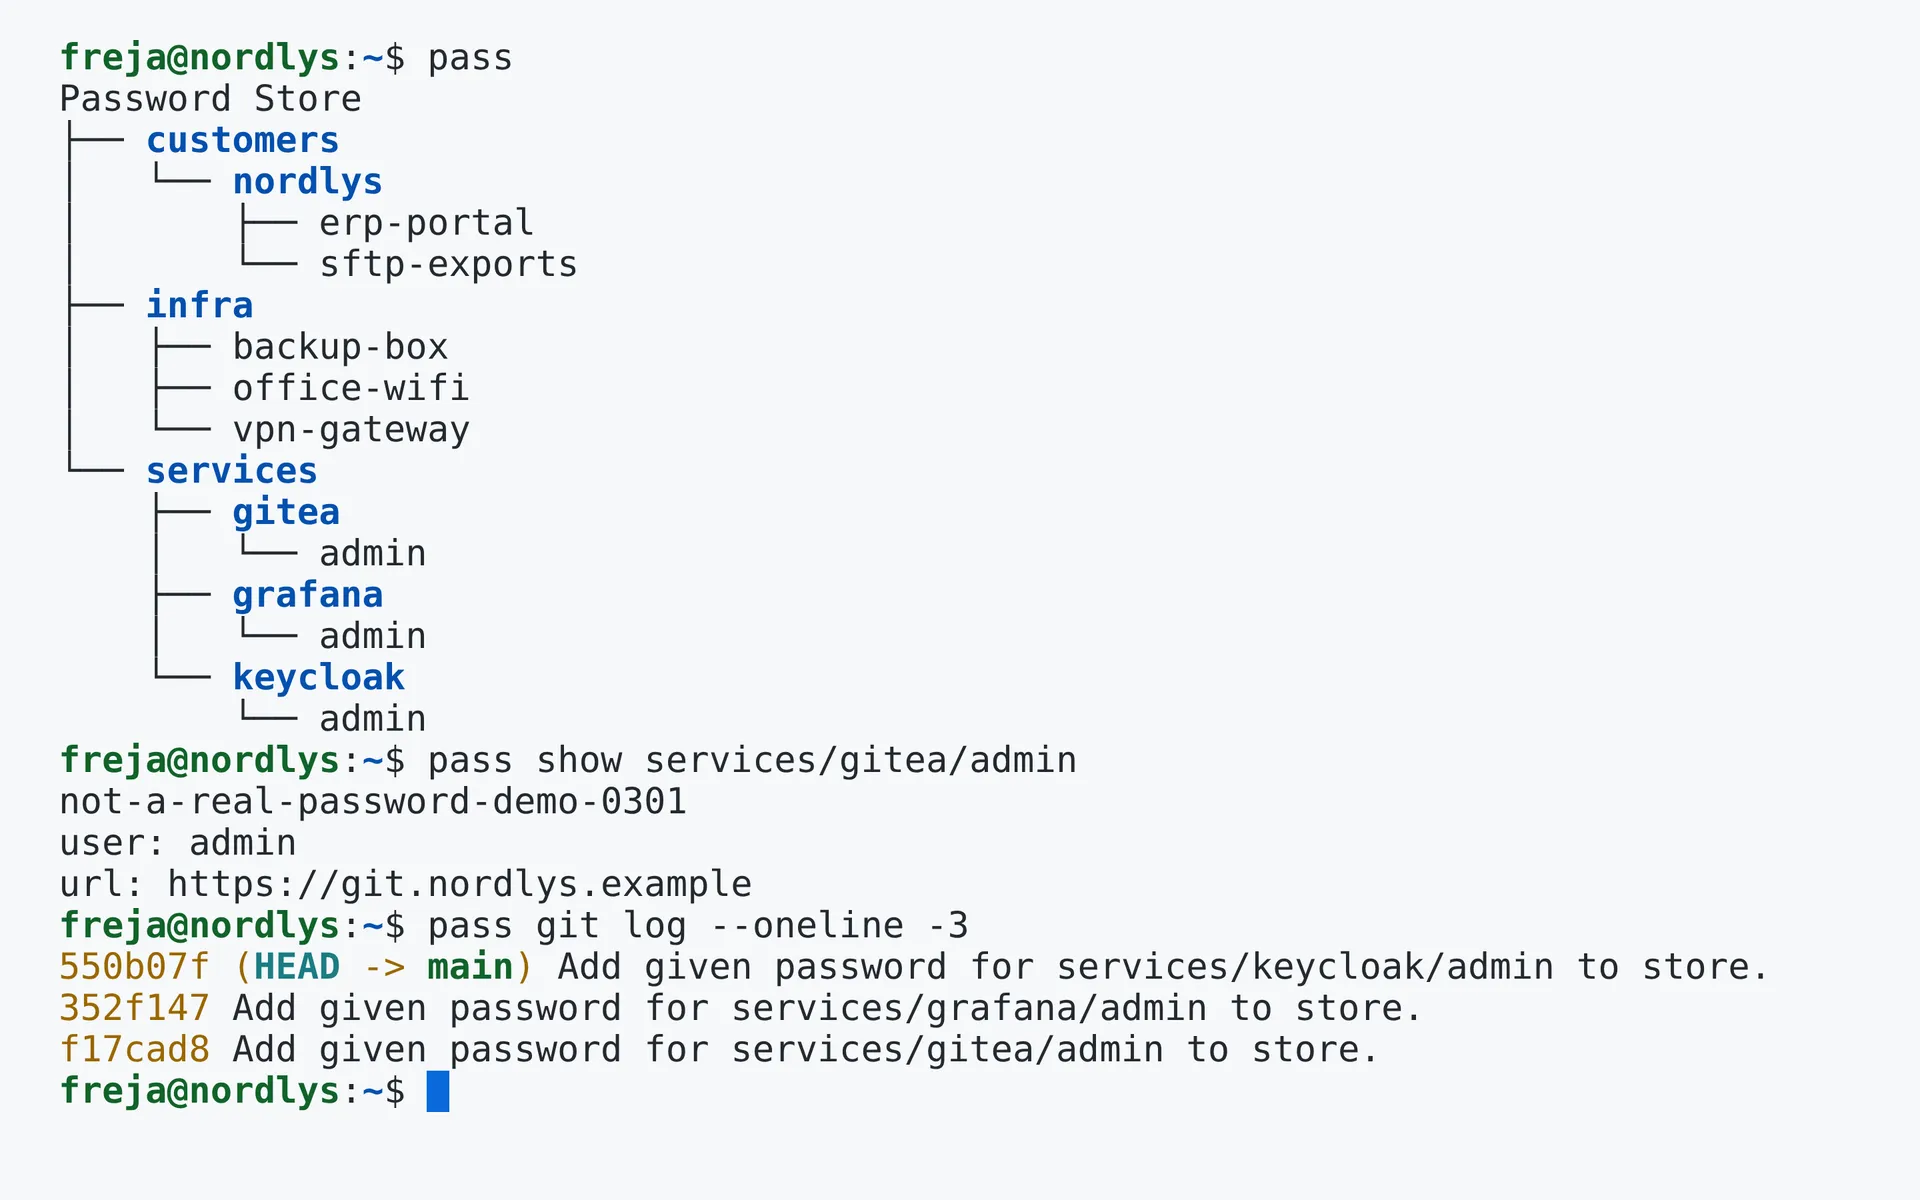
Zrzuty ekranu pochodzą z aplikacji działających na serwerze testowym, z wymyślonymi danymi.
Co zostaje pod twoją kontrolą
Każde hasło to osobny plik zaszyfrowany GPG w prywatnym repozytorium Git w Gitea. Żadna chmura dostawcy nie przechowuje sekretów.
Każde hasło wymaga osobnego dotknięcia YubiKey i 8-cyfrowego PIN-u. Nie ma głównego klucza odblokowującego wszystkie sekrety.
Dostęp jest przyznawany każdej osobie z osobna. Samo posiadanie repozytorium nie daje dostępu do sekretów.
Gdy tylko to możliwe, Obmondo w ogóle unika haseł i zamiast nich używa Keycloaka lub logowania opartego na sprzęcie.
Aplikacje open source, które za tym stoją
- pass (passwordstore.org)
- GnuPG
- Gitea
Alternatywa dla
Hostowane menedżery haseł, dla zespołów, które już pracują z GPG i Gitem
Jak suwerenna jest twoja konfiguracja?
Oceń tę funkcję i resztę swojego stosu w bezpłatnej samoocenie.